迷惑メールはなぜ取り締まらない?XServerを装う詐欺メールの見分け方
「迷惑メールが毎日のように届くけれど、なぜ取り締まらないの?」
「明らかに詐欺っぽいメールなのに、どうして送信され続けるの?」
迷惑メールを受け取るたびに、このような疑問を感じたことはありませんか?
私自身も迷惑メールには悩まされています。特に、実在する会社やサービスを装ったメールは、一瞬「本物かな?」と思わせる内容になっていることがあります。
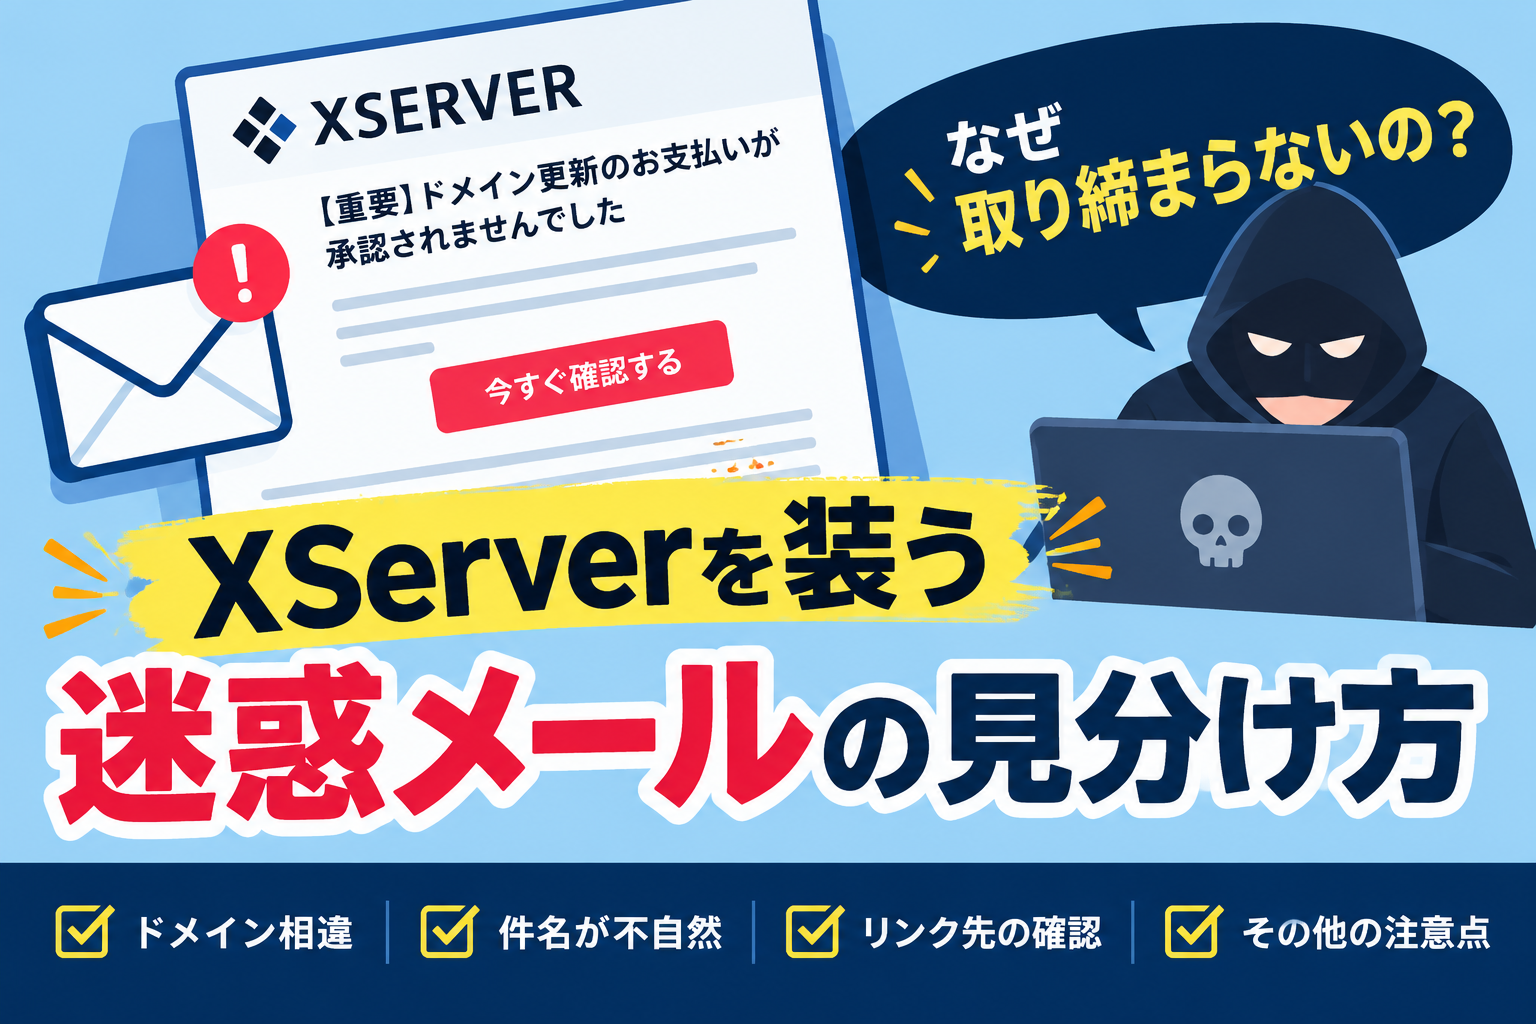
当ブログはXServerを利用しています。そのためなのか、「【XServerアカウント】ご利用料金自動更新処理のご連絡」「【重要】XServerご利用料金の自動更新エラーについて」という迷惑メールが届くことがあります。
ただ、私の場合は正規のメールではないことが明らかだったので、メールが届いても即刻無視しました。
でも、ここで疑問が残ります。
「こんなメールを送ってくることが分かっているのなら、送信元をもっと厳しく取り締まれないの?」
実は、迷惑メールがなくならないのには、いくつかの理由があります。
この記事では、迷惑メールをなぜ取り締まらないのか、取り締まりが難しい理由と、受信したときの正しい対処法について分かりやすく解説します。
~ この記事で分かること ~
- 迷惑メールがなくならない理由
- なぜ送信者を簡単に取り締まれないのか
- フィッシング詐欺との関係
- 迷惑メールを受信したときの対処法
- 絶対にやってはいけないこと
■ 目次 ■
迷惑メールをなぜ取り締まらない?結論から言うと「取り締まっている」
「迷惑メールをなぜ取り締まらないの?」と思ってしまいますが、実際には、迷惑メールやフィッシング詐欺などに対する対策が何も行われていないわけではありません。
携帯電話会社やメールサービス提供会社などでは、迷惑メールを自動判定して迷惑メールフォルダへ振り分ける仕組みが導入されています。
それでも迷惑メールが届くのは、迷惑メールを送る側も、検知されないように方法を変えているからです。
例えば、送信元のメールアドレスを変更したり、メール本文を少しずつ変えたり、偽のWebサイトへ誘導するURLを変更したりします。
つまり、取り締まる側と迷惑メールを送る側の「いたちごっこ」になっているわけです。
(こっちは「また迷惑メールか」と思って削除するだけなのですが、送る側は送る側で必死なんですね……。)
迷惑メールがなくならない5つの理由
では、なぜ迷惑メールは完全になくならないのでしょうか。
大きな理由として、次のようなものが考えられます。
- 送信元を次々に変えられる
- 海外から送信されるケースがある
- 正規のサービスを装うことができる
- 大量送信を自動化できる
- 受信者がだまされることで利益が出る
特に厄介なのが、送信者を特定することの難しさです。
メールに表示されている送信者名だけを見て、「この人が送った」と判断できるとは限りません。
また、海外のサーバーなどを経由して大量に送信されている場合、国内だけで対応することが難しくなる場合もあります。
そのため、迷惑メールを1通見つけたから、その送信者をすぐに止められるという単純な話ではありません。
「取り締まる」よりもメールを受信させない対策が重要
迷惑メール対策では、送信者を一人ずつ取り締まるだけでは十分ではありません。
なぜなら、送信者を一つ止めても、別のメールアドレスやサーバーから送信される可能性があるからです。
そこで、メールサービス側では、迷惑メールの特徴を分析して自動的に振り分ける仕組みが使われています。
例えば、短時間に大量のメールを送信している、本文に不自然なURLが含まれている、過去に迷惑メールとして報告された送信元である、といった情報などが判断材料になります。
ただし、判定を厳しくしすぎると、今度は本当に必要なメールまで迷惑メールとして処理してしまう可能性があります。
これも難しいところです。
「迷惑メールは全部消して!」と設定できれば簡単なのですが、銀行からの重要なお知らせや通販の注文確認まで消えてしまったら、それはそれで困りますよね。
私に届いた「XServerアカウント」の迷惑メール
ここで、私自身の体験を紹介します。
当ブログではXServerを利用しています。そのためなのか、「【XServerアカウント】ご利用料金自動更新処理のご連絡」というメールが届くことがあります。
タイトルだけを見ると、XServerの利用料金についてのお知らせに見えます。
しかし、内容を確認すると、正規のメールではないことが明らかでした。
私はこのメールについて、リンクをクリックせず、そのまま即刻無視しました。
ここで大切なのは、「XServerから届いたように見える」というだけで、本物だと判断しないことです。
迷惑メールの中には、実在する企業名やサービス名を使って、受信者に「料金が発生しています」「アカウントが停止されます」などと不安を感じさせるものがあります。
不安になってメール本文のリンクをクリックしてしまうと、偽サイトへ誘導され、IDやパスワード、クレジットカード情報などを入力させられる可能性があります。
迷惑メールが届いたら絶対にやってはいけないこと
迷惑メールを受信したときに、まず避けたいのがメール本文にあるリンクを安易にクリックすることです。
例えば、次のような内容には注意しましょう。
- 「料金の支払いが確認できません」
- 「アカウントを停止します」
- 「本人確認が必要です」
- 「24時間以内に手続きしてください」
- 「当選しました」
このような文章を見ると、「早く確認しなければ」と思ってしまいます。
しかし、焦らせてリンクをクリックさせること自体が、迷惑メールの狙いである場合があります。
本当にサービスの利用料金やアカウントに問題があるのか確認したい場合は、メールのリンクからアクセスするのではなく、自分で公式サイトを開いて確認するほうが安全です。
私がXServerを装ったメールを無視したのも、この考え方です。
迷惑メールを受信したときの対処法
迷惑メールが届いた場合は、基本的に次のように対応するとよいでしょう。
- メール本文のリンクをクリックしない
- 添付ファイルを開かない
- 返信しない
- 個人情報を入力しない
- 迷惑メールとして報告する
- 必要に応じてメールを削除する
特に、「このメールは本物なのか?」と迷った場合には、メールに書かれている連絡先へ直接問い合わせるのではなく、公式サイトに掲載されている問い合わせ窓口を利用するのがおすすめです。
メールに記載された電話番号やURLが、本当に正規のものなのか分からないからです。
また、同じようなメールが何度も届く場合は、メールサービスの迷惑メールフィルターや受信拒否設定などを利用する方法もあります。
ただし、メールアドレスを変更すると、今度は銀行や通販サイトなどの登録変更が大変になります。
(迷惑メールのためだけにメールアドレスを変更するのも、なかなか面倒ですよね。)
迷惑メールを「なぜ取り締まらない」と感じるのは当然
迷惑メールが届くたびに、「こんなメールを送る人をなぜ取り締まらないの?」と思うのは自然なことだと思います。
しかし、実際には迷惑メール対策が行われていても、送信元の変更、海外経由、大量自動送信、偽サイトへの誘導などによって、すべてを完全に止めることは簡単ではありません。
だからこそ、受信者側でも「怪しいメールには反応しない」という対策が重要になります。
特に、実在する企業名を使ったメールには注意してください。
「XServerから来たように見えるから本物」「料金の請求だから急いで確認しなければ」と考えるのではなく、メールそのものを信用せず、公式サイトなど別の経路から確認することが大切です。
迷惑メールは、完全になくなるまで待つしかないものではありません。
届いたメールに反応しない、リンクをクリックしない、個人情報を入力しない、必要に応じて迷惑メールとして報告する。
このような基本的な対応を続けることで、被害を防ぐことができます。
「迷惑メールをなぜ取り締まらないの?」と感じたときこそ、「取り締まられていない」のではなく、「完全に止めることが難しい」と理解することが大切なのかもしれません。
XServerを装う迷惑メールはここを見れば分かる!5つのチェックポイント
今回、届いた迷惑メールで分かる「怪しいポイント」です。
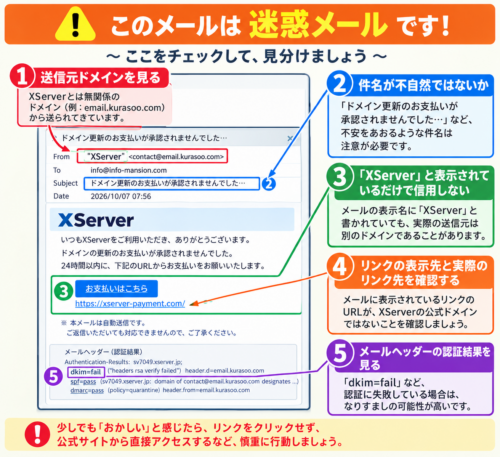
| チェックポイント | 今回のメール | 判断 |
|---|---|---|
| 送信元ドメイン | email.kurasoo.com |
🚨 XServerとは無関係 |
| 件名 | 「ドメイン更新のお支払いが承認されませんでした…」 | 🚨 不安をあおる |
| 差出人名 | XServerを装った表示 | 🚨 表示名だけでは信用できない |
| リンク先 | 表示URLと実際のリンク先が異なる | 🚨 非常に危険 |
| DKIM認証 | dkim=fail |
🚨 正規メールとして強い疑い |
| 本文の緊急性 | 「自動キャンセル」などを警告 | 🚨 焦らせて操作させる典型例 |
①送信元ドメインを見る
「XServer」と書いてあっても、メールアドレスの `@` より後ろを確認します。
今回なら、
`contact@email.kurasoo.com`
です。
「XServerからのメールなのに、なぜ `kurasoo.com` なの?」
ここで気付ければ、かなり安全です。
②件名が不自然ではないか
今回のように、
> 【重要】ドメイン更新のお支払いが承認されませんでした
など、「重要」「支払い失敗」「アカウント停止」など、不安をあおる言葉が入っているメールは要注意です。
ただし、件名だけで偽物と判断するのではなく、ほかのポイントと組み合わせて判断するのが重要です。
③「XServer」と表示されているだけで信用しない
今回のメールは本文やフッターに「XServer」「エックスサーバー株式会社」と表示されています。
しかし、メール本文に企業名が書かれていることは、本物である証明にはなりません。
偽メールでも、企業ロゴや会社名、公式サイトらしい文章を簡単にコピーできます。
④リンクの表示先と実際のリンク先を確認する
今回、ここが決定的です。
メールにはXServerのURLに見える文字列が表示されていますが、HTML上の実際のリンク先は `google.co.jp` になっています。
これは、
> 「表示されているURL」と「クリックしたときに移動するURL」が違う
ということです。
これは読者にぜひ覚えてもらいたいポイントです。
⑤メールヘッダーの認証結果を見る
少し上級者向けですが、今回のメールには `dkim=fail` と記録されています。
そのため、「メールの見た目だけでなく、メールヘッダーを見ると、さらに怪しさが分かります。
「見た目は本物っぽい。でも、細かく見るとボロが出ている」ということです。
※アフィリエイト広告を利用しています。
 ←ダウンロード可能なブログ記事です。自由に